Коротко: робоча Meta CAPI починається не з токена й не з шаблону в GTM. Спочатку бізнес визначає підтверджену конверсію, єдиний
event_id, допустимі дані та поведінку після вибору в cookie banner. Потім налаштовуються server-side маршрут, дедуплікація, Test Events і постійна звірка з магазином або CRM.
В Events Manager може стояти статус Active, поки покупка надсилається двічі, сума надходить без валюти або server-подія продовжує надсилатися після відмови від маркетингових cookies. У такій системі інтеграція існує технічно, але рішення щодо рекламного бюджету залишаються ненадійними.
Як вибрати спосіб інтеграції
Нижче — п’ять етапів налаштування через Google Tag Manager Server-Side. Це один із можливих способів реалізації: Meta також підтримує пряму, партнерську та gateway-інтеграції. Вибір інструмента не змінює вимог до бізнес-події, дедуплікації та privacy.
У поточній роботі з чеським інтернет-магазином Erkado ми налаштовуємо серверний трекінг та аналізуємо рекламні дані. Завдання перевірки: зрозуміти, які дії враховуються та де події розходяться із замовленнями магазину. Докладніше про склад роботи у кейсі Erkado.
Що потрібно визначити до налаштування CAPI
Пропуск цього етапу зазвичай призводить до тривалого налагодження вже після запуску.
Доступи Meta
- Business Portfolio, dataset або Pixel, до якого належать події;
- доступ до Events Manager і право керувати інтеграцією;
- access token, який зберігається лише в захищеному серверному середовищі;
- відповідальний за ротацію токена та перевірку доставки.
Server-side інфраструктура
- GTM Server Container або інший контрольований endpoint;
- production-хостинг із журналами помилок та обмеженим доступом;
- first-party піддомен, якщо цього вимагає вибрана схема;
- власник хмарного проєкту, бюджету та оновлень.
Google пояснює архітектуру, клієнти й теги в офіційному вступі до server-side tagging. Регіон хостингу вибирають за реальною картою потоків даних, договорами та застосовними вимогами — сама адреса європейського дата-центру не доводить GDPR compliance.
Джерело подій на сайті або в backend
- стабільний
transaction_idзамовлення; - одна підтверджена точка створення
event_id; - сума, валюта, товари та стан оплати з контрольованого джерела;
- правила для скасування, повернення й повторного завантаження сторінки.
Consent і допустимість полів
- CMP або власний інтерфейс вибору;
- документовані категорії даних і цілі обробки;
- передавання вибору користувача в server-side маршрут;
- окрема перевірка правил для Google та Meta.
Google Consent Mode керує поведінкою підтримуваних Google-тегів і взаємодіє з CMP, але не є універсальним дозволом для будь-якого стороннього тега. Це прямо випливає з документації Google щодо server-side Consent Mode. Для Meta потрібні власні правила запуску та перевірка застосовної підстави.
Крок 1. Створіть єдине джерело події та event_id
Для покупки зручніше формувати подію після підтвердження замовлення в backend, а потім передавати один ідентифікатор у browser- і server-канал. Не генеруйте новий event_id при кожному оновленні thank-you page.
Спрощений приклад без персональних даних:
// orderData contains backend-confirmed, non-personal purchase fields.
window.dataLayer = window.dataLayer || [];
window.dataLayer.push({
  event: 'purchase',
  event_id: orderData.purchaseEventId,
  ecommerce: {
    transaction_id: orderData.id,
    value: orderData.total,
    currency: orderData.currency,
    items: orderData.items.map((item) => ({
      item_id: item.sku,
      item_name: item.name,
      price: item.price,
      quantity: item.quantity,
    })),
  },
});
orderData — пояснювальний об’єкт, а не готова інтеграція магазину. purchaseEventId створюється та зберігається в backend один раз для підтвердженої покупки; він унікальний для окремої дії й не конфліктує з ID інших магазинів. Повторне відкриття сторінки або webhook використовує той самий ID. Запис у dataLayer сам по собі не дозволяє надсилання: теги враховують актуальний вибір користувача.
Три правила:
event_idстворюється один раз. Обидва канали отримують те саме значення.transaction_idстосується замовлення. Він потрібен магазину та GA4 і не має містити email, телефон або ім’я покупця.- Персональні дані не розміщуються в публічному коді без потреби. Якщо дозволені customer information parameters формуються на сервері, не дублюйте їх у
dataLayer, консолі або аналітичних журналах.
Для інших подій ідентифікатором може бути UUID, створений у вихідній системі та збережений до надсилання обома маршрутами. Важлива не назва формату, а стабільність значення.
Крок 2. Налаштуйте GTM Server Container і Meta CAPI tag
Google рекомендує спочатку створити server container і tagging server, потім спрямувати події на його URL. Актуальні варіанти описані в інструкції Send data to server-side Tag Manager.
У типовій схемі потрібні три компоненти:
Client: приймає запит і перетворює його на подію server container. Наприклад, GA4 Client може прийняти дані з web container.
Meta CAPI tag: надсилає дозволені поля в потрібний dataset. Якщо використовується community template, перевірте автора, список дозволів, мережеві адреси, журнал змін і поведінку після оновлення.
Dataset or Pixel ID: [identifier]
Access Token:        [server-side secret]
Action Source:       website
Event Name:          {{Event Name}}
Event ID:            {{Event ID}}
Test Event Code:     [validation only]
Access token не можна розміщувати в браузерному контейнері, репозиторії або публічному dataLayer.
Consent logic: умова запуску має відображати фактичний вибір і застосовні правила. Для Google-тегів вбудовані consent checks можуть змінювати обсяг даних, що надсилаються. Для стороннього Meta tag зазвичай потрібно явно перевірити категорію marketing/advertising і не вважати ad_storage автоматичним правовим рішенням для CAPI.
Перед підключенням production-трафіку перевірте чотири стани: до вибору, початкову відмову, згоду та подальше відкликання вибору. Ця стаття описує локальну реалізацію; реальне production-надсилання потребує окремного контрольованого тесту.
Розділіть одержувачів даних. Дозволені customer information parameters ідуть захищеним Meta-маршрутом; email і телефон не копіюють у звичайні GA4-події. Спільний server container не означає спільного набору полів для всіх тегів. Перевіряйте вихідні запити, фільтри та transformations кожного одержувача. Правила Google Analytics щодо PII.
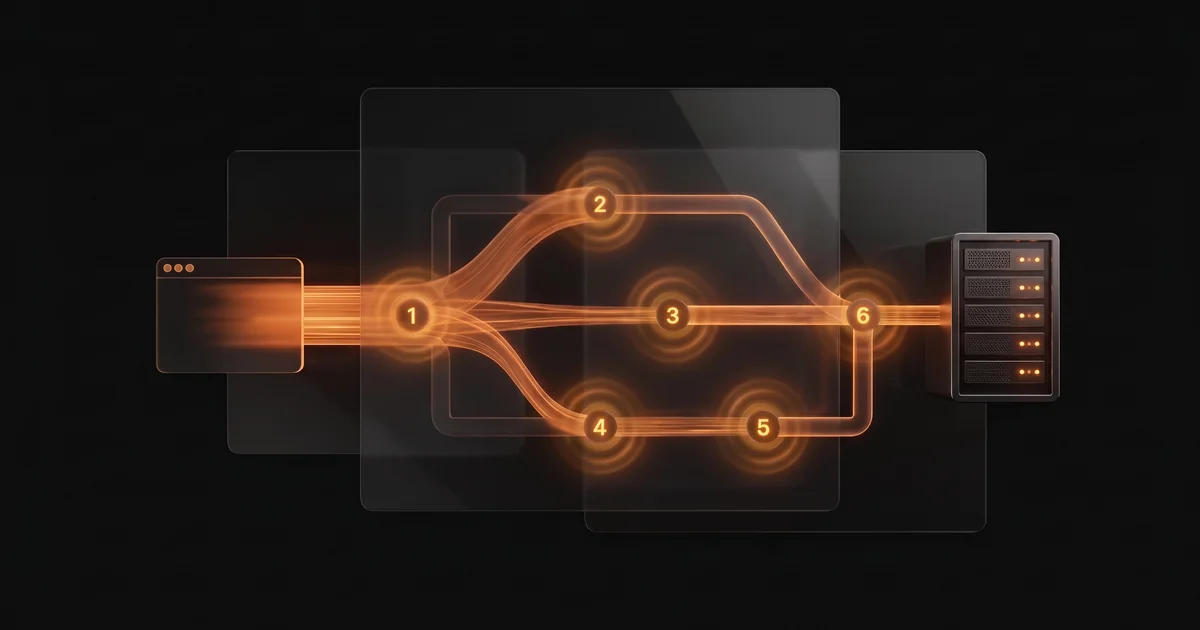
Confirmed order + stored purchaseEventId
  -> browser Pixel, when permitted: Purchase + eventID
  -> protected server route, when permitted: Purchase + event_id -> Meta CAPI

Permitted analytics event -> server client -> GA4 tag -> GA4
Permitted customer matching fields -> Meta-specific server route only
Крок 3. Пов’яжіть Pixel і CAPI через дедуплікацію
Browser Pixel і CAPI часто доставляють одну й ту саму подію. Meta зіставляє їх за однаковими назвою події та ID в одному dataset. У Pixel ID передають через опцію eventID, у CAPI — через поле event_id. Офіційний SDK Meta: Event описує використання назви та ID для зіставлення browser- і server-доставки. Рівність загальних лічильників не доводить дедуплікації конкретних пар.
Browser Pixel: Purchase, eventID = purchase_789
Server:  Purchase, event_id = purchase_789

Результат: одна підтверджена покупка, доставлена двома каналами.
Без спільного ID дві копії можуть потрапити у звіт окремо.
| Сценарій | Browser-подія | Server-подія | Ризик |
|---|---|---|---|
| Лише Pixel | Є | Немає | Частина подій залежить лише від браузера |
| Pixel + CAPI, різні ID | Є | Є | Можливий подвійний запис покупки |
| Pixel + CAPI, спільний ID | Є | Є | Meta може дедуплікувати дві доставки |
Навчальна арифметика за €1 000 витрат і 50 справжніх покупок: якщо враховано лише 40, показаний CPA дорівнює €25; якщо дві повні копії враховано як 100 — €10; якщо всі 50 враховано по одному разу — €20. Це умовні кількості, а не норма втрат чи доказ причинного прибутку. Звіряйте однаковий період, визначення покупки, дозволені вихідні події та конкретні ID.
Перевірте не лише звичайне замовлення, а й:
- повторне завантаження confirmation page;
- повторний webhook від платіжної системи;
- неуспішну оплату;
- скасування й повернення;
- замовлення з іншої мови або домену;
- зміну consent між переглядом і покупкою.
Докладна технічна схема — у статті як зупинити подвійний облік подій Meta та GA4.
Крок 4. Передавайте лише потрібні параметри зіставлення
Meta може використовувати customer information parameters для зіставлення події з акаунтом. Залежно від бізнес-процесу доступні email, телефон, ім’я, місто, індекс, країна, external_id, fbp, fbc, IP-адреса та user agent. Точний список і вимоги до нормалізації опубліковані в документації Meta.
Оцінювати поле потрібно не за тим, скільки балів воно може додати в інтерфейсі, а за чотирма питаннями:
| Питання | Що зафіксувати |
|---|---|
| Звідки отримано поле? | Checkout, акаунт, CRM, URL або HTTP-запит |
| Навіщо воно передається? | Зіставлення конкретної події, атрибуція або звітність |
| Яка підстава застосовується? | Рішення власника даних після privacy/legal review |
| Як поле захищене? | Нормалізація, хешування, доступ, журналювання та строк зберігання |
Хешування не перетворює персональні дані на анонімні автоматично. Принципи мети, мінімізації та прозорості продовжують діяти; практичний огляд для малого бізнесу дає European Data Protection Board.
Офіційний SDK Meta: UserData розрізняє підготовку customer-полів та IP, user agent, fbp, fbc. Телефон описано як цифри з кодом країни й регіону: не хешуйте автоматично E.164-рядок разом із +. Не застосовуйте однакових lowercase/SHA-256-правил до всіх параметрів. Дата народження та стать не є стандартною рекомендацією до збирання: необхідність і допустимість перевіряють окремо. EMQ — якість зіставлення, а не відсоток усіх замовлень або універсальний прохідний бал.
Не надсилайте вигадані значення, медичні дані, текст заявки або поля, що не стосуються мети події. Для кожного параметра перевірте формат за поточною специфікацією Meta, а не за старим шаблоном GTM.
Крок 5. Перевірте весь ланцюжок до запуску
1. Meta Test Events
- надішліть контрольовану тестову подію;
- перевірте
event_name,event_id, час, джерело та параметри; - переконайтеся, що browser- і server-доставка стосуються однієї дії;
- видаліть test event code із production-конфігурації після перевірки.
2. GTM Preview і server logs
- переконайтеся, що Client прийняв очікуваний запит;
- подивіться, який Trigger запустив Meta tag;
- перевірте, що секрети та персональні дані не потрапили у відкритий журнал;
- повторіть сценарії відмови, згоди та відкликання consent.
3. Events Manager Diagnostics
- перевірте помилки обов’язкових полів і затримки;
- використовуйте EMQ як діагностичний сигнал, а не як гарантію продажів;
- порівняйте кількість подій за днями до та після зміни.
4. Звірка з бізнесом
- зіставте
transaction_id, суму та валюту з магазином; - порівняйте підтверджені заявки з CRM;
- перевірте скасування, повернення й дублі;
- зафіксуйте допустиму розбіжність і відповідального за розслідування.
Чекліст перед випуском
- підтверджена конверсія визначена;
- однакові
event_nameіevent_idдоходять через Pixel і CAPI; - consent перевірений на всьому server-side маршруті;
- customer information parameters мають джерело та підставу;
- сума, валюта та
transaction_idзбігаються з магазином; - test event code видалений;
- моніторинг і відповідальний призначені;
- токен зберігається лише в захищеному серверному середовищі.
Які помилки з’являються після запуску
Оновлення CMS або checkout змінює подію. Після релізу тема або плагін може інакше формувати замовлення. Повторіть тест покупки та звірку полів.
Токен відкликаний або втратив доступ. Server-події перестають доставлятися, а Pixel продовжує працювати. Тому статус «є активність» не доводить справності CAPI.
Consent перестав доходити до сервера. CMP оновила категорії або формат сигналу. Перевірте відмову, згоду та відкликання вибору після кожної зміни CMP.
З’явилося друге джерело подій. Нова інтеграція CMS, застосунок Meta або ще один GTM-контейнер починає надсилати ту саму покупку. Інвентаризація всіх відправників має бути частиною моніторингу.
Подія стала технічно успішною, але бізнес-сенс змінився. Наприклад, Purchase створюється при оформленні замовлення, хоча оплата підтверджується пізніше. Звірка з магазином важливіша за статус HTTP 200.
Що дає коректна CAPI-реалізація
Вона дає не обіцяний відсоток зниження CPA, а керованість:
- Зрозуміле джерело конверсії. Видно, яка система створила подію та що вона означає для бізнесу.
- Резервний канал доставки. Browser- і server-шлях можна порівнювати та дедуплікувати.
- Зв’язок із глибшими етапами. У Meta можна передавати дозволені підтверджені події з магазину або CRM.
- Діагностику після змін. Логи, ідентифікатори та звірка дають змогу знайти місце збою.
У поточній роботі з чеським інтернет-магазином Erkado ми налаштовуємо серверний трекінг та аналізуємо рекламні дані. Завдання перевірки: зрозуміти, які дії враховуються та де події розходяться із замовленнями магазину. Докладніше про склад роботи у кейсі Erkado.
Висновок: правильна CAPI — це не «більше даних за будь-яку ціну». Це підтверджена подія, мінімально необхідний склад полів, однаковий ID у двох каналах і перевірка за фактичними продажами.
Поширені запитання
Чим Meta Conversions API відрізняється від Pixel?
Pixel надсилає подію з браузера. CAPI надсилає її із сервера, CRM або іншого контрольованого джерела. Зазвичай їх використовують разом, пов’язуючи дві доставки через однакові event_name і event_id.
Чи можна налаштувати CAPI через стандартну інтеграцію Shopify або WooCommerce?
Так, партнерська інтеграція може бути достатньою для типового магазину. Але її все одно потрібно перевірити на підтвердженій покупці, повторному завантаженні, поверненні, consent і збігу суми. Наявність перемикача CAPI не є прийманням роботи.
Які параметри потрібно передавати для хорошого EMQ?
Ті, які доступні, коректні та допустимі для конкретної мети: часто це email або телефон, fbp, fbc, IP, user agent і зовнішній ID. Універсального набору немає. Спочатку перевірте вимоги Meta та privacy-підставу кожного поля.
Як зрозуміти, що інтеграція працює правильно?
Browser- і server-події стосуються однієї дії та дедуплікуються, сума й валюта збігаються з магазином, consent впливає на весь маршрут, а помилки та затримки відстежуються. Одного високого EMQ для цього недостатньо.
Чи потрібно розміщувати GTM Server Container у ЄС?
Для бізнесу в ЄС європейський регіон може зменшити частину ризиків передавання та затримки, але сам по собі не забезпечує GDPR compliance. Потрібно оцінити всіх отримувачів, договори, цілі, строки зберігання, міжнародні передавання та фактичні дані.
Якщо CAPI вже ввімкнений, але Meta, магазин і CRM показують різні результати, почніть з однієї підтвердженої конверсії та її ідентифікаторів. Переглянути послугу Tracking & CAPI або описати поточну схему.